프록시 뜻·프록시 서버 종류·VPN 차이 — 직접 띄워 본 2026 정리
프록시는 내 요청을 대신 전달하는 중간 서버예요. 포워드·리버스·주거용·데이터센터 종류, VPN 과의 차이, 직접 띄운 프록시로 확인한 https 요청의 실제 모습과 데이터 사용량, 무료 프록시 위험(FBI·구글·논문), 윈도우·맥 설정 확인법까지 정리했어요.
목차 보기
프록시(proxy)는 내 요청을 대신 전달해 주는 중간 서버예요. 상대 사이트에는 내 IP 대신 프록시의 IP 가 보여요. 내 PC 에 작은 프록시를 직접 띄워 보니, https:// 사이트로 가는 요청은 프록시 기록에 "어느 사이트에 붙었는지" 한 줄만 남았어요. 비밀번호·쿠키·페이지 내용은 보이지 않았어요.
이 글은 프록시의 뜻과 종류(포워드·리버스·주거용·데이터센터), VPN 과의 차이, 데이터를 얼마나 쓰는지, 무료 프록시가 위험한 이유, 윈도우·맥에서 설정을 확인하고 끄는 법까지 차례로 정리했어요. 숫자는 2026년 10월 27일 이 PC 에서 직접 잰 값과 공식 기관 자료로만 썼어요.
먼저 답부터
- 프록시는 '대리인'이에요. 내 컴퓨터와 사이트 사이에 서서 요청을 대신 보내고 답을 대신 받아 줘요.
- 내 쪽에 서면 포워드 프록시, 사이트 쪽에 서면 리버스 프록시예요. 흔히 '프록시 서버'라고 하면 앞쪽을 말해요.
- VPN 은 기기 전체 통신을 암호화된 길로 보내고, 프록시는 설정한 프로그램의 요청만 대신 보내요.
- https 사이트를 프록시로 열면 프록시 운영자는 어느 사이트에 언제 갔는지는 알지만, 페이지 내용·쿠키·비밀번호는 못 봐요. 회사가 깐 인증서나 웹 프록시 사이트는 예외예요.
- 무료 공개 프록시는 쓰지 않는 게 좋아요. 30개월 동안 64만 개를 조사한 연구에서 한 번이라도 작동한 건 34.5%였고, 내용을 바꿔치기한 프록시도 1만 6천 개가 넘었어요.
이 글을 쓰려고 직접 해 본 것(2026-10-27)
- 파이썬으로 내 PC 안에서만 도는 작은 프록시(약 50줄)를 만들어, http 와 https 요청이 프록시에 어떻게 보이는지 기록을 남겼어요. 가짜 쿠키를 실어 보내 프록시가 그걸 볼 수 있는지 확인했어요.
- 같은 프록시로 연습용 사이트 한 쪽을 파이썬(HTML만)과 크롬 헤드리스(그림 포함)로 각각 3번 받아, 프록시를 지나간 데이터를 바이트 단위로 셌어요.
- 윈도우 11(25H2)에서 프록시 설정을 명령어로 읽어 보고, Microsoft·Apple·넷플릭스 공식 도움말과 메뉴 이름을 맞춰 봤어요.
- FBI 인터넷범죄신고센터 경보, 구글 위협 정보 그룹 보고서, 무료 프록시 연구 논문 원문을 열어 숫자를 대조했어요. 돈이 드는 외부 프록시는 쓰지 않았어요.
읽기 전에 알아 둘 말 5개
- IP 주소 — 인터넷에서 기기를 찾는 번호예요. 사이트는 이 번호로 '누가 왔는지' 봐요.
- 포워드 프록시 — 내 쪽에 서서 나 대신 바깥 사이트로 나가는 프록시예요.
- 리버스 프록시 — 사이트 쪽에 서서 손님 요청을 먼저 받아 안쪽 서버로 넘기는 프록시예요.
- VPN — 기기와 VPN 서버 사이에 암호화된 길(터널)을 만들어 모든 통신을 그 길로 보내는 방식이에요.
※ '프록시'를 다른 뜻으로 찾으셨다면 — 프리미어 프로·캡컷의 프록시는 편집을 가볍게 하려고 만드는 저화질 사본 파일이고, 주식에서 말하는 프록시는 주주총회 의결권 위임이에요. 이 글은 인터넷의 프록시 서버 이야기예요.
프록시는 무엇인가요?
proxy 는 영어로 '대리인'이에요. 인터넷에서 프록시 서버는 내 컴퓨터 대신 사이트에 접속해 주는 컴퓨터예요. 식당에 직접 가지 않고 심부름꾼에게 주문을 맡기는 것과 비슷해요. 식당 주인은 심부름꾼 얼굴만 봐요.
그래서 상대 사이트의 기록에는 내 IP 가 아니라 프록시의 IP 가 남아요. 프록시가 미국에 있으면 사이트는 "미국에서 왔다"고 봐요. 회사에서는 반대로 직원들의 인터넷을 한곳으로 모아 관리하려고 프록시를 둬요.
프록시는 오래된 기술이에요. 웹의 규칙을 정한 HTTP 표준(RFC 9110)에도 프록시가 https 연결을 이어 주는 방법(CONNECT)이 따로 적혀 있어요. 뒤에서 이 동작을 직접 확인해 볼게요.
프록시 서버 종류는 어떻게 나눠요?
종류가 많아 보이지만 기준 네 가지로 나누면 정리돼요. 하나의 프록시가 여러 칸에 동시에 해당할 수 있어요.
| 기준 | 종류 | 한 줄 설명 | 주로 쓰는 곳 |
|---|---|---|---|
| 누구 편인가 | 포워드 프록시 | 사용자 쪽에 서서 대신 나가요 | 회사망, 수집 프로그램, 지역별 화면 확인 |
| 누구 편인가 | 리버스 프록시 | 사이트 쪽에 서서 손님을 먼저 받아요 | 웹사이트 앞단(Nginx·Caddy), CDN |
| IP 가 어디 것인가 | 데이터센터 프록시 | 클라우드·서버 회사의 IP 를 써요 | 개발·테스트, 일반 수집 |
| IP 가 어디 것인가 | 주거용 프록시 | 통신사가 가정에 준 IP 를 빌려 써요 | 광고·가격 노출 확인 — 출처 확인이 꼭 필요해요 |
| IP 가 어디 것인가 | 모바일 프록시 | 휴대폰 통신망 IP 를 써요 | 앱·모바일 화면 확인 |
| 어떤 방식인가 | HTTP 프록시 | 웹 요청을 대신 보내요. https 는 터널로 이어 줘요 | 브라우저, 파이썬 requests, curl |
| 어떤 방식인가 | SOCKS5 프록시 | 웹 말고 다른 통신도 이어 주는 범용 방식이에요(RFC 1928) | 게임·메신저 등 앱 통신 |
| 얼마나 드러내나 | 투명 프록시 | 사용자가 설정하지 않아도 망에서 자동으로 거쳐요 | 학교·공공 와이파이, 통신사 캐시 |
| 얼마나 드러내나 | 익명 프록시 | 원래 IP 를 헤더에 적지 않고 보내요 | 개인정보 보호 목적 |
주거용 프록시 IP 는 어디서 오나요?
주거용 프록시는 남의 집 인터넷 회선을 빌려 쓰는 방식이에요. 그래서 그 IP 가 어떻게 모였는지가 중요해요. 구글 위협 정보 그룹은 2026년 1월 말 세계 최대급 주거용 프록시망(IPIDEA)을 끊으면서, 기기가 어떻게 편입됐는지 공개했어요(구글 보고서).
- 앱 개발자에게 "다운로드당 돈을 준다"며 넣게 한 개발 도구(SDK) — 안드로이드 앱 600개 이상에서 연결 흔적이 나왔어요.
- 무료 VPN 앱, 윈도우 업데이트처럼 위장한 프로그램, 출처 불명 셋톱박스
- "남는 인터넷을 나눠 주면 돈을 준다"는 앱
같은 보고서는 1월 중 7일 동안에만 550개가 넘는 공격 그룹이 이 망의 IP 로 정체를 숨겼다고 적었어요. 주거용 프록시를 고를 땐 IP 를 어떻게 모으는지 밝히는 곳인지 먼저 보세요.
리버스 프록시는 어디에 써요?
리버스 프록시는 웹사이트 맨 앞에 서는 문지기예요. 방문자는 리버스 프록시와만 이야기하고, 뒤에 있는 앱 서버는 직접 보지 못해요. 하는 일은 크게 네 가지예요.
| 하는 일 | 쉽게 말하면 |
|---|---|
| HTTPS 처리 | 인증서를 붙여 자물쇠를 걸어 줘요. 뒤의 앱은 인증서를 몰라도 돼요 |
| 나눠 보내기(로드밸런싱) | 손님이 몰리면 서버 여러 대에 나눠 보내요 |
| 캐시 | 자주 찾는 그림·파일을 저장해 두고 바로 내줘요. CDN 이 이 일을 크게 하는 서비스예요 |
| 가리기·막기 | 안쪽 서버 주소를 숨기고, 이상한 요청을 앞에서 걸러요 |
대표 프로그램은 Nginx 와 Caddy 예요. 예를 들어 Caddy 는 아래 세 줄이면 example.com 으로 온 손님을 같은 컴퓨터의 3000번 포트 앱으로 넘기고, HTTPS 인증서도 알아서 받아요(Caddy 문서).
example.com {
    reverse_proxy 127.0.0.1:3000
}
Nginx 는 proxy_pass 한 줄로 같은 일을 해요(Nginx 문서). 퓨쳐인프라 같은 앱 호스팅에서 앱을 올리면 HTTPS 주소가 바로 붙는 것도 앞단에서 이런 프록시가 인증서를 맡기 때문이에요. 그림 파일을 가까운 곳에서 내주는 원리는 CDN 글에 따로 정리해 두었어요.
프록시는 내 정보를 얼마나 볼 수 있나요?
많은 글이 "프록시는 암호화를 안 하니 비밀번호가 새요"라고 써요. 반은 맞고 반은 틀려요. 그래서 직접 확인해 봤어요. 내 PC 안에서만 도는 프록시를 띄우고, 같은 요청을 http 와 https 로 한 번씩 보냈어요. 요청에는 session=demo-secret-123 이라는 가짜 쿠키를 실었어요.
# ① http:// 로 보낸 요청 — 프록시 기록
GET http://httpbin.org/headers HTTP/1.1
Host: httpbin.org
User-Agent: proxy-demo/0.1
Cookie: session=demo-secret-123

# ② https:// 로 보낸 같은 요청 — 프록시 기록
CONNECT httpbin.org:443 HTTP/1.1
Host: httpbin.org:443
(그다음은 암호화된 바이트만 오감: 보냄 850 · 받음 4,842)
http 요청은 주소·프로그램 이름·쿠키까지 프록시에 다 보였어요. https 요청은 "httpbin.org 443번에 연결해 줘" 한 줄뿐이었어요. 어느 페이지를 열었는지, 쿠키가 무엇인지는 프록시가 볼 수 없었어요. 두 요청 모두 사이트에서는 정상으로 응답했어요.
| 무엇을 | http:// 사이트 | https:// 사이트 |
|---|---|---|
| 어느 사이트(도메인)에 가는지 | 보여요 | 보여요 |
| 어느 페이지·검색어인지 | 보여요 | 안 보여요 |
| 쿠키·비밀번호·입력 내용 | 보여요 | 안 보여요 |
| 주고받은 데이터 양·시각 | 보여요 | 보여요 |
| 접속한 내 IP | 보여요 | 보여요 |
| 사이트 주소 찾기(DNS 조회) | 프록시가 대신 해요 | 프록시가 대신 해요 |
https 요청은 프록시를 이렇게 지나가요
- 내 프로그램이 프록시에 "httpbin.org 443번으로 이어 줘"(CONNECT)라고 말해요.
- 프록시가 그 사이트 주소를 찾아(DNS) 연결하고 "연결됐어요(200)"라고 답해요.
- 내 프로그램이 사이트와 직접 암호화 인사를 나눠요. 이때 첫 인사(SNI)에 사이트 이름이 들어가요.
- 그다음부터 프록시는 암호문을 양쪽으로 옮기기만 해요. 열쇠는 내 프로그램과 사이트만 가져요.
회사 검사 프록시가 내용을 볼 수 있는 건 3번에서 사이트 대신 끼어들기 때문이에요. 이건 PC 가 회사 인증서를 믿도록 미리 설치돼 있을 때만 돼요. 그렇지 않으면 브라우저가 경고 화면을 띄워요.
https 에서도 도메인이 드러나는 곳은 두 군데예요. 하나는 위 기록의 CONNECT 줄이고, 다른 하나는 암호화가 시작되기 직전 브라우저가 보내는 첫 인사(SNI)에 든 사이트 이름이에요. 그래서 "어디에 갔는지"는 숨겨지지 않아요. 주소 찾기(DNS 조회)도 프록시가 대신 하니, 프록시 쪽에 접속한 도메인 목록이 남을 수 있어요.
예외 두 가지는 꼭 알아 두세요
- 회사·학교 PC — 관리자가 자체 인증서를 PC 에 깔아 두면, 검사 프록시가 https 내용도 풀어 볼 수 있어요. 회사 PC 에서는 회사 규칙을 따르세요.
- 웹 프록시 사이트 — 주소창에 다른 사이트 주소를 넣어 대신 열어 주는 무료 사이트는 암호화가 그 사이트에서 끝나요. 거기서 로그인하면 운영자가 내용을 볼 수 있는 구조예요.
정리하면, https 사이트를 일반 HTTP 프록시로 쓰는 건 내용까지 새지는 않아요. 다만 어디에 언제 접속했는지는 프록시 운영자가 알 수 있어요. 그래서 운영자를 믿을 수 있는지가 중요해요.
프록시와 VPN 은 뭐가 달라요?
둘 다 상대에게 내 IP 대신 다른 IP 를 보여 줘요. 차이는 범위와 암호화예요.
| 비교 | 프록시 | VPN |
|---|---|---|
| 대신 보내는 범위 | 설정한 프로그램(브라우저·파이썬 등)만 | 기기 전체 통신 |
| 내 기기 ↔ 중간 서버 구간 | 보통 암호화 안 함(https 내용은 원래 암호화돼 있음) | 터널 전체를 암호화 |
| 설정 | 주소·포트만 넣으면 돼요 | 앱 설치나 OS 설정이 필요해요 |
| 주로 쓰는 곳 | 프로그램의 요청을 나라별 IP 로 보내기, 회사망 관리, 수집 | 공공 와이파이 보호, 재택근무로 회사망 접속 |
| 요금 셈 | 쓴 데이터(GB)만큼이 많아요 | 월 구독이 많아요 |
공공 와이파이에서 내 통신 전체를 지키고 싶다면 VPN 이 맞아요. 내가 만든 프로그램이 특정 나라 IP 로 요청을 보내야 한다면 프록시가 맞아요. 어느 쪽이든 운영사를 믿을 수 있어야 한다는 점은 같아요.
프록시는 언제 쓰나요?
| 상황 | 왜 프록시인가 |
|---|---|
| 회사·학교 인터넷 관리 | 나가는 길을 한곳으로 모아 기록하고, 위험한 사이트를 막고, 자주 받는 파일을 캐시해요 |
| 해외 화면 확인(QA·광고) | 우리 쇼핑몰이 일본·미국에서 어떤 가격·언어로 보이는지 그 나라 IP 로 확인해요 |
| 공개 정보 수집 프로그램 | 요청을 여러 IP 로 나눠 한 IP 에 몰리지 않게 해요. 사이트 규칙은 그대로 지켜야 해요 |
| 서버 나가는 IP 정리 | 여러 서버의 바깥 요청을 프록시 하나로 모아, 상대가 허용 목록에 IP 하나만 등록하게 해요 |
| 개발·디버깅 | 앱이 주고받는 요청을 중간에서 보며 오류를 찾아요(내 앱·내 기기 한정) |
퓨쳐인프라 프록시는 이렇게 써요
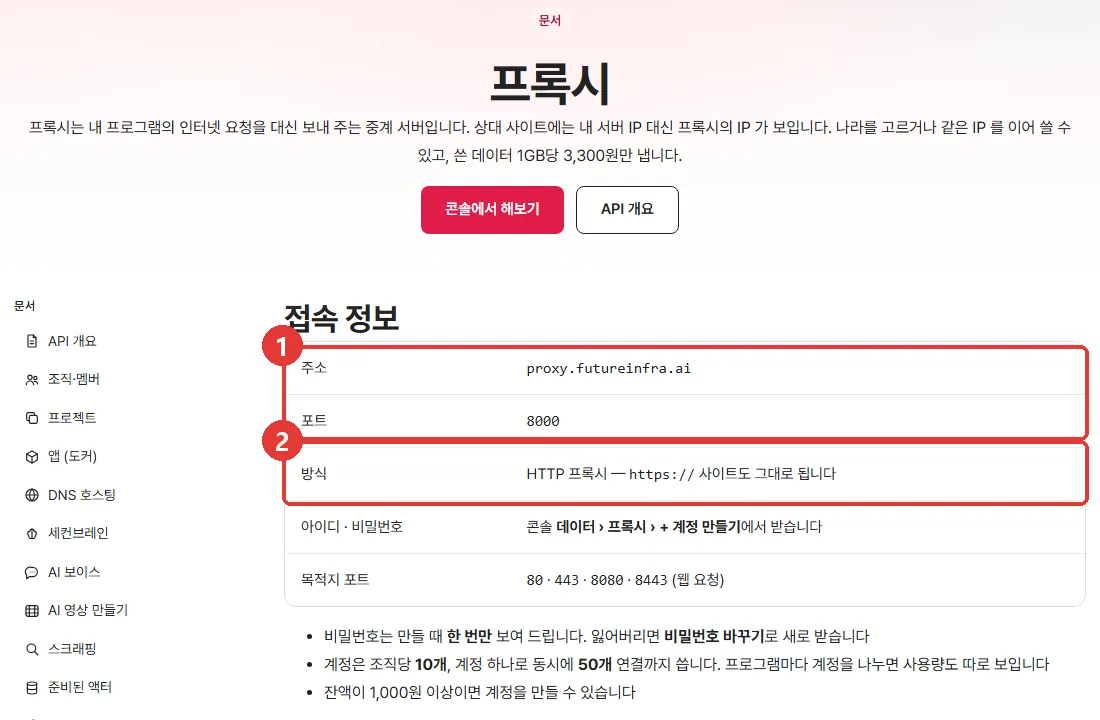
퓨쳐인프라 프록시는 HTTP 프록시예요. 공개 문서 기준으로 주소는 proxy.futureinfra.ai, 포트는 8000 이에요. 아이디 뒤에 -country-kr 처럼 두 글자 나라 코드를 붙이면 그 나라 IP 로 나가고, -session-이름 을 붙이면 같은 IP 를 이어 써요. 나라를 정하지 않으면 한국 IP 로 나가요.
# Python — 아이디·비밀번호만 바꾸세요
import requests
PROXY = "http://아이디-country-kr:비밀번호@proxy.futureinfra.ai:8000"
r = requests.get("https://ipinfo.io/json", proxies={"http": PROXY, "https": PROXY}, timeout=30)
print(r.json())   # 지금 나가는 IP 와 나라
요금은 보낸 데이터와 받은 데이터를 합쳐 1GB당 3,300원(부가세 포함)이고 월 구독료는 없어요. 계정은 조직당 10개, 계정 하나로 동시에 50개 연결까지 써요(프록시 문서).
데이터는 얼마나 쓰고 돈은 얼마나 드나요?
프록시는 대부분 쓴 데이터만큼 돈을 받아요. 그래서 "페이지 한 장에 몇 KB 인가"를 알면 비용을 미리 셈할 수 있어요. 직접 만든 프록시로 연습용 서점 사이트(books.toscrape.com) 첫 쪽을 3번씩 받아 셌어요. 값은 3번 중 가운데 값이에요.
크롬 자체 통신은 페이지와 상관없는 구글 서버 연결로, 3회 평균 약 54KB 였어요. 백그라운드 통신을 줄이는 실행 옵션을 켠 값이에요.
표로 보기
| 받는 방법 | 보낸+받은 데이터 | 1GB 로 받을 수 있는 쪽 수(어림) | 1,000쪽 데이터 요금(1GB 3,300원 기준) |
|---|---|---|---|
| 파이썬 requests (HTML만) | 11,626바이트 | 약 86,000쪽 | 약 38원 |
| 크롬 헤드리스 | 353,884바이트 | 약 2,800쪽 | 약 1,170원 |
| 크롬 + 크롬 자체 통신 | 약 407,500바이트 | 약 2,450쪽 | 약 1,345원 |
HTML 만 받으면 브라우저보다 약 30배 적게 써요. 그림이 필요 없는 수집이라면 브라우저 대신 HTML 만 받는 쪽이 데이터도 돈도 아껴요. 1GB 를 HTML 로만 쓰면 약 8만 6천 쪽, 브라우저로 열면 약 2,450쪽이에요.
브라우저를 처음 띄울 때 조심하세요
옵션 없이 새 크롬을 프록시에 물려 처음 띄웠을 때는 놀라운 일이 있었어요. 책 페이지는 0.36MB 였는데, 크롬이 업데이트·구성 요소를 내려받느라 약 13.98MB 가 같은 프록시를 지나갔어요. 페이지의 약 39배예요. GB 단위로 돈을 내는 프록시라면 그만큼 요금이 나가요.
크롬 실행 옵션 --disable-background-networking, --disable-component-update 를 넣은 뒤에는 회당 약 54KB 로 줄었어요.
표로 보기
| 무엇 | 데이터 |
|---|---|
| 책 페이지(그림 포함) | 약 0.36MB |
| 크롬 업데이트·구성 요소 통신 | 13,980,368바이트(약 13.98MB) |
무료 프록시는 왜 위험한가요?
검색하면 "무료 프록시 서버 리스트"가 많이 나와요. 이 글에서는 그런 목록을 싣지 않아요. 이유는 공식 자료 세 가지로 충분해요.
| 자료 | 무엇을 확인했나 |
|---|---|
| 무료 프록시 30개월 조사(Mehanna 외, MADWeb 2024) | 11곳에서 모은 640,600개를 매일 시험했더니 한 번이라도 작동한 건 34.5%예요. 내용을 바꿔치기한 프록시가 16,923개, 프록시 IP 에서 찾은 취약점이 4,452개였어요. |
| FBI 인터넷범죄신고센터 경보(2025-05-07) | 범죄자가 단종된 공유기를 해킹해 프록시를 심고, 그 IP 로 정체를 숨긴다고 경고했어요. 2010년 이전 공유기는 업데이트가 끊겼을 가능성이 높다고 적었어요. |
| 구글 위협 정보 그룹(2026-01) | 주거용 프록시망이 앱 SDK·무료 VPN 앱으로 기기를 끌어모았고, 7일 동안 550개 넘는 공격 그룹이 썼다고 밝혔어요. |
무료 프록시 운영자는 돈을 받지 않는 대신 다른 무언가를 얻어요. 접속 기록일 수도 있고, 광고를 끼워 넣는 것일 수도 있어요. 내가 쓰는 IP 가 해킹된 남의 공유기일 수도 있어요. 그러면 내 요청이 범죄 통신이 쓰던 IP 로 나가게 돼요.
내 공유기·폰이 프록시로 쓰이지 않게 하는 법(공식 권고)
- 단종된 공유기는 새 제품으로 바꾸고, 펌웨어 업데이트를 바로 적용하세요(FBI).
- 공유기의 원격 관리 기능을 끄고, 16~64자 긴 비밀번호를 쓰세요(FBI).
- "남는 인터넷을 나눠 주면 돈을 준다"는 앱은 설치하지 마세요(구글).
- 앱은 공식 스토어에서만 받고, 출처 모를 셋톱박스는 피하세요(구글).
내 컴퓨터 프록시 설정은 어떻게 확인하고 끄나요?
"프록시 서버에 연결할 수 없습니다"가 뜨는데 프록시를 켠 기억이 없다면, 예전에 깐 프로그램이 설정을 남겼을 수 있어요. 아래 순서로 확인하세요.
| 어디서 | 어떻게 |
|---|---|
| 윈도우 11 | 설정 › 네트워크 & 인터넷 › 프록시 → '자동 프록시 설정'의 '자동으로 설정 검색', '수동 프록시 설정'의 '프록시 서버 사용' 확인(Microsoft 도움말) |
| 맥 | Apple 메뉴 › 시스템 설정 › 네트워크 › 쓰는 서비스(와이파이 등) › 세부사항 › 프록시(Apple 도움말) |
| 크롬·엣지 | 따로 설정이 없고 윈도우·맥 설정을 그대로 따라요. 크롬 설정 › 시스템 › '컴퓨터의 프록시 설정 열기' |
| 파이썬·pip·npm·curl | 환경 변수 HTTP_PROXY · HTTPS_PROXY · NO_PROXY 를 봐요 |
윈도우에서는 명령어로도 볼 수 있어요. 이 PC(윈도우 11 25H2)에서 돌린 실제 결과예요.
> netsh winhttp show proxy
Current WinHTTP proxy settings:
    Direct access (no proxy server).

# PowerShell — 사용자 프록시 켜짐 여부(1=켜짐, 0=꺼짐)
> Get-ItemProperty "HKCU:\Software\Microsoft\Windows\CurrentVersion\Internet Settings" | Select ProxyEnable, ProxyServer
ProxyEnable : 0
ProxyServer :
"Direct access"는 프록시 없이 바로 나간다는 뜻이에요. 모르는 주소가 적혀 있다면 끄고, 백신으로 한 번 검사해 보세요.
자주 보는 오류와 해 볼 것
| 화면에 뜨는 말 | 흔한 원인 | 해 볼 것 |
|---|---|---|
| 프록시 서버에 연결할 수 없습니다 (ERR_PROXY_CONNECTION_FAILED) | 꺼진 프록시 주소가 설정에 남아 있어요 | 설정 › 프록시에서 '프록시 서버 사용' 끄기 |
| 프록시 설정을 자동으로 검색할 수 없습니다 | 자동 검색이 켜져 있는데 찾을 설정이 없거나 네트워크가 꼬였어요 | '자동으로 설정 검색'을 껐다 켜기, 공유기 재부팅. 그래도 안 되면 관리자 명령 프롬프트에서 netsh winhttp reset proxy |
| 407 Proxy Authentication Required | 프록시 아이디·비밀번호가 빠졌거나 틀렸어요 | 주소에 아이디:비밀번호@ 를 넣었는지, 비밀번호를 바꾸지 않았는지 확인 |
| 넷플릭스 E106 (VPN 또는 프록시를 사용하고 계신 것으로 보입니다) | VPN·프록시가 켜져 있어요 | 끄고 다시 접속, fast.com 으로 위치 확인(넷플릭스 도움말) |
프록시 쓰면 불법인가요?
프록시는 회사·학교·통신사·웹사이트가 매일 쓰는 평범한 기술이에요. 쓰는 것 자체로 문제가 되지는 않아요. 문제가 되는 건 무엇을 하느냐예요.
- 서비스 약관 — 지역별 이용 조건이나 계정 여러 개 금지를 둔 서비스에서 프록시로 이를 어기면 계정이 정지될 수 있어요.
- 막힌 곳 피해 들어가기 — 사이트가 일부러 막아 둔 곳을 프록시로 피해 들어가면 "허용된 범위를 넘었다"는 다툼이 생길 수 있어요. 막혔다면 멈추고 사이트에 문의하는 게 맞아요.
- 완전한 익명은 없어요 — 프록시 업체에도 접속 기록과 결제 정보가 남아요. 위법한 일은 프록시를 써도 추적될 수 있어요.
공개 정보를 모으는 프로그램에 프록시를 쓸 때도 사이트의 약관과 robots.txt, 요청 간격을 지키는 게 기본이에요. 수집이 처음이라면 Apify 사용법·가격 글의 "돈이 새는 곳·막히는 곳" 부분도 함께 보세요.
이럴 땐 이렇게
| 이런 상황이면 | 이렇게 하세요 |
|---|---|
| 공공 와이파이에서 내 통신 전체가 걱정돼요 | 믿을 수 있는 VPN 을 쓰세요. 무료 프록시는 답이 아니에요 |
| 내 프로그램이 일본 IP 로 화면을 확인해야 해요 | 나라를 고를 수 있는 유료 프록시를 쓰고, 그림이 필요 없으면 HTML 만 받으세요 |
| 사이트 여러 대를 한 주소로 내보내고 싶어요 | 리버스 프록시(Nginx·Caddy)나 HTTPS 를 붙여 주는 앱 호스팅을 쓰세요 |
| 갑자기 '프록시 서버에 연결할 수 없습니다'가 떠요 | 설정 › 프록시에서 끄고, 모르는 주소였다면 백신 검사 |
| 브라우저 자동화를 프록시로 돌려요 | 백그라운드 통신을 끄는 옵션을 넣고, 처음 몇 번은 데이터 양을 재 보세요 |
자주 묻는 질문
프록시를 켜면 인터넷이 빨라지나요?
회사 캐시 프록시처럼 자주 쓰는 파일을 저장해 두는 경우엔 빨라질 수 있어요. 하지만 대개는 프록시까지 한 번 더 돌아가니 그 거리만큼 느려져요.
회사 프록시는 제가 보는 화면을 다 보나요?
https 사이트라면 보통은 어느 사이트에 접속했는지까지만 보여요. 다만 회사가 PC 에 자체 인증서를 깔아 두었다면 내용도 검사할 수 있어요. 회사 PC 는 회사 규칙을 따르세요.
무료 웹 프록시 사이트에서 로그인해도 되나요?
권하지 않아요. 주소창에 주소를 넣어 대신 열어 주는 웹 프록시는 암호화가 그 사이트에서 끝나서, 운영자가 입력 내용을 볼 수 있는 구조예요.
HTTP 프록시와 SOCKS5 프록시는 뭐가 달라요?
HTTP 프록시는 웹 요청에 맞춰져 있어요. SOCKS5 는 웹이 아닌 통신도 이어 주는 범용 방식이에요. 브라우저나 파이썬으로 웹페이지를 받는 일이라면 HTTP 프록시로 충분해요.
주거용 프록시는 불법인가요?
방식 자체가 불법은 아니에요. 다만 IP 가 감염 기기나 사용자가 모르게 넣은 앱에서 왔다면 문제가 돼요. 구글·FBI 자료처럼 그런 망이 실제로 있었으니, IP 를 어떻게 모으는지 밝히는 곳을 고르세요.
같은 실험을 다시 해 보려면
- 환경 — 윈도우 11 25H2, Python 3.12.8, requests 2.34.2, 크롬 헤드리스(새 빈 프로필). 서울 사무실 유선 회선, 2026-10-27 오전.
- 프록시 — 아래 부록의 파이썬 코드(127.0.0.1 전용)를 띄우고, 요청을 그 주소로 보내요. 바이트 수는 프록시가 양쪽 소켓에서 실제로 주고받은 양이라 TLS 암호화에 붙는 군더더기까지 들어가요.
- 데이터 양 — 같은 쪽을 requests 로 3번(11,626~11,668바이트), 크롬으로 3번(353,805~353,884바이트, 첫 회는 연결이 하나 더 열려 360,894바이트) 받아 가운데 값을 썼어요.
- 크롬 옵션 — --headless=new --disable-background-networking --disable-component-update --disable-sync --no-first-run --proxy-server=http://127.0.0.1:포트
- 하지 않은 것 — 외부 프록시·VPN 은 쓰지 않았고, 사이트 쪽에서 보이는 IP 비교는 하지 않았어요(내 PC 안의 프록시라 IP 가 같아요).
이 글의 숫자 출처
- RFC 9110 — HTTP 의미와 CONNECT · RFC 1928 — SOCKS5
- Free Proxies Unmasked(무료 프록시 30개월 조사, MADWeb 2024)
- FBI IC3 경보 I-050725-PSA(2025-05-07)
- Google Threat Intelligence — IPIDEA 주거용 프록시망 차단(2026-01)
- Caddy reverse_proxy · Nginx proxy 모듈
- Microsoft — Windows 에서 프록시 서버 사용 · Apple — Mac 프록시 설정 · 넷플릭스 E106
- 직접 실험 — 로컬 프록시(파이썬 약 50줄, 127.0.0.1 전용) · 연습용 사이트 books.toscrape.com · httpbin.org · 2026-10-27 오전, 서울 사무실 회선
- 퓨쳐인프라 프록시 문서 · 요금(2026-10-27 확인)
부록 — 실험에 쓴 작은 프록시 코드(파이썬, 내 PC 안에서만)
# 내 PC 안에서만 도는 아주 작은 포워드 프록시(127.0.0.1:28123) — 프록시가 '무엇을 보는지' 기록하려고 만든 실험용
import socket, threading, select, sys, json, time
LOG = open("proxy_log.jsonl", "a", encoding="utf-8")
def log(**k): k["t"] = time.strftime("%H:%M:%S"); LOG.write(json.dumps(k, ensure_ascii=False) + "\n"); LOG.flush()
def pipe(a, b, stat):
    socks = [a, b]
    while True:
        r, _, _ = select.select(socks, [], [], 30)
        if not r: break
        for s in r:
            d = s.recv(65536)
            if not d: return
            (b if s is a else a).sendall(d)
            stat["up" if s is a else "down"] += len(d)
def handle(c, addr):
    try:
        head = b""
        while b"\r\n\r\n" not in head:
            d = c.recv(65536)
            if not d: return
            head += d
        hdr, rest = head.split(b"\r\n\r\n", 1)
        lines = hdr.decode("latin-1").split("\r\n")
        method, target, ver = lines[0].split(" ", 2)
        if method == "CONNECT":                                  # https:// — 암호화된 터널만 이어 줌
            host, port = target.split(":")
            s = socket.create_connection((host, int(port)), timeout=15)
            c.sendall(b"HTTP/1.1 200 Connection Established\r\n\r\n")
            stat = {"up": 0, "down": 0}
            pipe(c, s, stat)
            log(kind="CONNECT", sees=lines[0], headers_seen=lines[1:], bytes_up=stat["up"], bytes_down=stat["down"])
        else:                                                    # http:// — 요청 전체가 그대로 보임
            from urllib.parse import urlsplit
            u = urlsplit(target); host = u.hostname; port = u.port or 80
            path = (u.path or "/") + (("?" + u.query) if u.query else "")
            new = [f"{method} {path} {ver}"] + [l for l in lines[1:] if not l.lower().startswith("proxy-")]
            new += ["Via: 1.1 demo-proxy", f"X-Forwarded-For: {addr[0]}"]   # 흔한 일반 프록시처럼 원래 주소를 적어 보냄
            s = socket.create_connection((host, port), timeout=15)
            s.sendall(("\r\n".join(new) + "\r\n\r\n").encode("latin-1") + rest)
            stat = {"up": len(head), "down": 0}
            pipe(c, s, stat)
            log(kind="HTTP", sees=lines[0], headers_seen=lines[1:], bytes_up=stat["up"], bytes_down=stat["down"])
    except Exception as e:
        log(kind="error", err=str(e)[:120])
    finally:
        c.close()
srv = socket.socket(); srv.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1)
srv.bind(("127.0.0.1", 28123)); srv.listen(50)
print("listening 127.0.0.1:28123", flush=True)
while True:
    c, a = srv.accept(); threading.Thread(target=handle, args=(c, a), daemon=True).start()
- 작성: 서순명(솔리드그루 이사 · 퓨쳐인프라 — 국내 IDC 에서 클라우드 서버·앱 호스팅·AI API 를 운영) · 작성일 2026-10-27
- 운영사: 솔리드그루 · 사업자등록번호 875-44-00335 · 서울특별시 구로구 디지털로29길 38, 7층 707호 · 전화 02-6933-6229 · support@futureinfra.ai · 고객센터 · 이용약관
- 한계: 실험은 내 PC 안의 프록시로 했고, 외부 유료·무료 프록시는 쓰지 않았어요. 데이터 양은 한 사이트(연습용 서점) 한 쪽을 3번씩 잰 값이라 사이트마다 크게 달라요. 1GB 는 10억 바이트로 셈했고, 쪽 수·요금은 어림값이에요. 법 관련 내용은 일반 정보이고 법률 자문이 아니에요.
- 이해관계: 퓨쳐인프라는 프록시를 판매해요. 그래서 무료 프록시 위험은 우리 주장 대신 FBI·구글·논문 원문으로만 썼어요. 이 글의 행동 버튼은 퓨쳐인프라 문서로 연결돼요.
댓글 0
로그인하면 댓글을 남길 수 있습니다.